
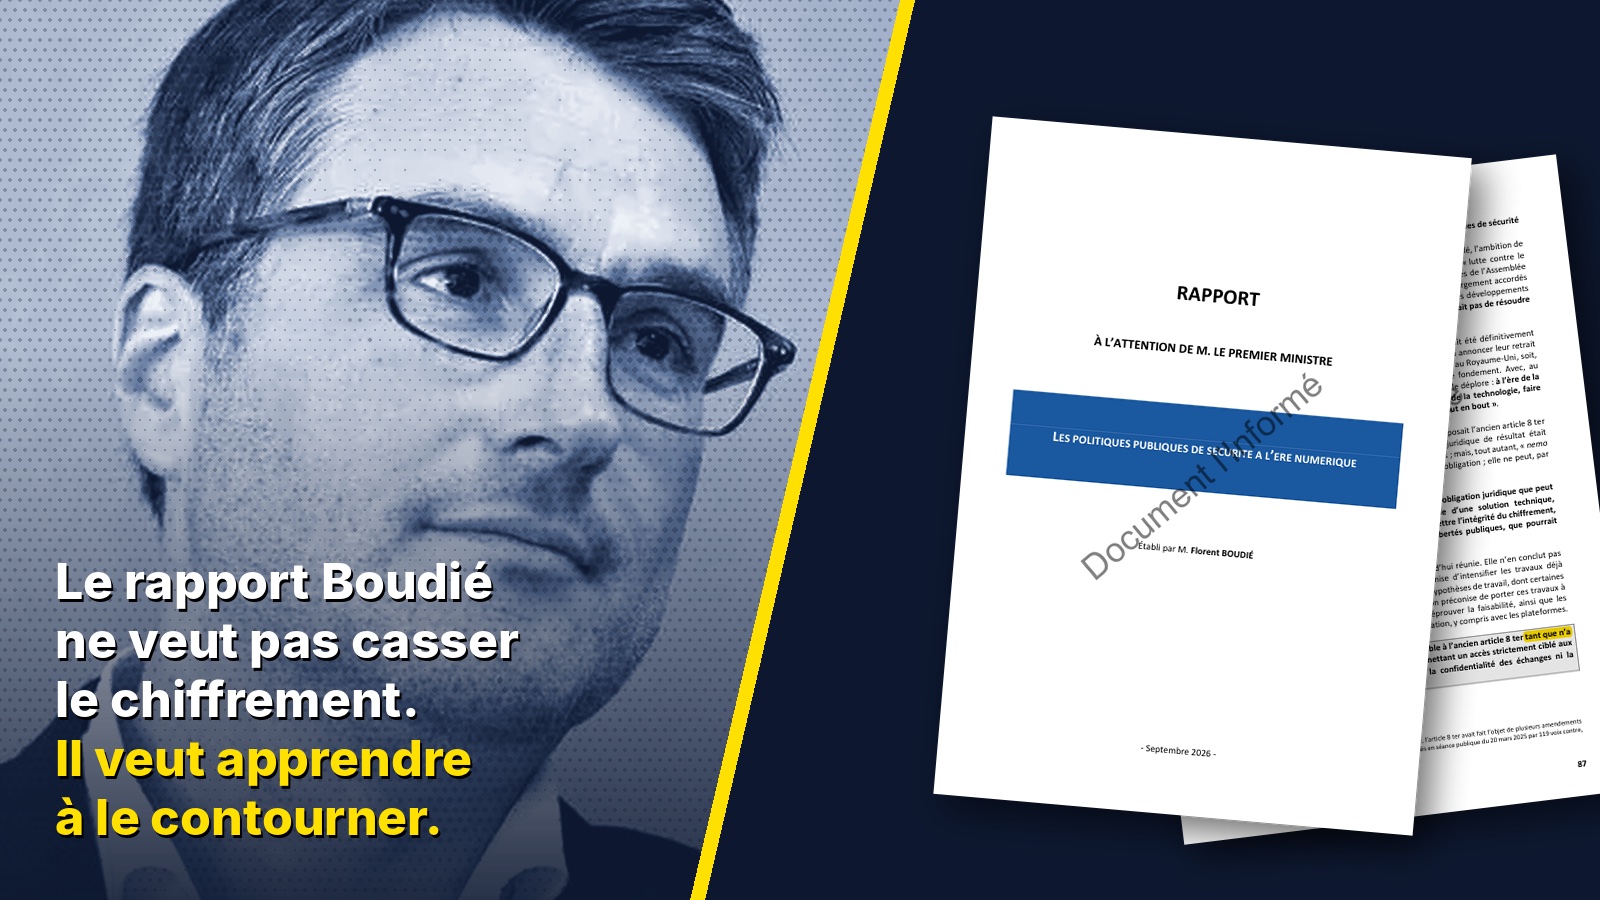
Le rapport qui prétend défendre la confidentialité de nos échanges chiffrés n’est qu’un plan des batailles qui nous attendent prochainement.
L’Informé a publié le 3 octobre le rapport sur le chiffrement que l’ancien député Renaissance Florent Boudié a remis au Premier ministre. L’article d’Emmanuel Paquette et Marc Rees est titré « WhatsApp, Telegram… un rapport remis au gouvernement défend la confidentialité des messages ». Politico l’avait annoncé en exclusivité plus tôt dans la journée, sous la plume d’Émile Marzolf.
Ce titre est trompeur.
J’ai lu les 88 pages. Le rapport refuse bien de casser le chiffrement aujourd’hui. Tout le reste est écrit pour les services d’enquête, et la porte reste ouverte pour demain.
Article de L’Informé du 3 octobre 2026 : WhatsApp, Telegram… un rapport remis au gouvernement défend la confidentialité des messages
D’où vient ce rapport
Début 2025, le gouvernement a tenté d’imposer aux messageries, avec l’article 8 ter de la loi narcotrafic, de livrer les conversations en clair aux services de renseignement. L’Assemblée a rejeté la mesure le 20 mars 2025 par 119 voix contre 24. Au même moment, le Sénat votait l’inverse dans le projet de loi « résilience » : un article 16 bis qui interdit d’imposer des portes dérobées aux fournisseurs de chiffrement.
Depuis, cet article 16 bis bloque l’adoption du texte. Le 19 janvier 2026, Sébastien Lecornu a confié à Florent Boudié, alors député Renaissance de Gironde et président de la commission des lois, une mission pour sortir de l’impasse. La lettre de mission pose le cadre dès les premières lignes : le chiffrement protège la vie privée, mais il « peut également faire obstacle aux enquêtes ». Nos yeux sont secs.
Le rapport devait être rendu en trois mois. Il est daté de septembre 2026 et contient 17 recommandations. Entre-temps, Florent Boudié a perdu son siège : son mandat a pris fin le 19 juillet 2026, parce que sa mission avait été prolongée au-delà de six mois. Il a été nommé conseiller d’État en septembre.
Ce qu’on apprend sur le chiffrement de nos messages
Le constat de départ est plutôt honnête, il faut le reconnaître.
- 97 % des messages échangés sur mobile passent par des applications de messagerie. Les SMS et MMS ne pèsent plus que 3 %.
- 90 % de ces communications sont chiffrées de bout en bout.
- La plateforme des interceptions judiciaires captait 87 millions d’appels et SMS en 2020. Elle est tombée à 61 millions en 2024.
- Selon la mission, aucune attaque n’a à ce jour compromis le chiffrement des messageries qui utilisent les protocoles les plus aboutis.
Le rapport écrit aussi qu’on ne sait pas « faire fonctionner à grande échelle des systèmes sûrs » sans chiffrement de bout en bout.
En face, les services ne sont pas contents. La gendarmerie affirme que « 100 % des délinquants » utilisent des messageries sécurisées. Le président de la CNCTR parle du « tarissement des bonnes vieilles interceptions de sécurité ». Tous réclament de retrouver sur WhatsApp ou Signal ce qu’ils avaient avec le téléphone : l’écoute.
Le recul des écoutes s’explique simplement : on ne téléphone presque plus et on n’envoie plus de SMS. La plateforme des interceptions judiciaires (PNIJ) est branchée sur les opérateurs télécoms, pas sur les applications. En octobre 2025, 56 % des appels qu’elle détectait étaient encore des appels classiques. En février 2026, ce n’était plus que 51 %. Le reste passe par des messageries qu’elle ne peut pas écouter.
C’est aussi une affaire de génération. 79 % des 12-17 ans échangent chaque jour par messagerie instantanée, 73 % des 25-39 ans, 70 % des 40-49 ans. Le rapport parle de criminels « digital natives », des jeunes qui ont grandi avec ces outils et que les réseaux recherchent pour cette raison. Sauf que ces jeunes utilisent les mêmes applications que tout le monde.
C’est là que le discours des services est dépassé. Ils parlent du chiffrement comme d’un outil de délinquants, alors que l’enjeu de sécurité concerne tout le monde. Le rapport le montre lui-même : 1 366 incidents de cybersécurité signalés à l’ANSSI en 2025 contre 831 en 2022, et 6 200 violations de données constatées par la CNIL en 2025. Après le piratage des opérateurs télécoms américains par Salt Typhoon, l’agence américaine de cybersécurité a recommandé aux responsables publics de passer aux messageries chiffrées de bout en bout. En France, le gouvernement recommande aux ministres et à leurs cabinets d’utiliser une messagerie sécurisée. L’État se protège avec le chiffrement. Nous en avons besoin pour les mêmes raisons.
Toujours la même histoire : les pouvoirs politiques veulent masquer leurs échanges, mais exigent que ceux de tous les autres finissent par être lisibles.
Pourtant la surveillance n’a pas reculé, loin de là. Ne vous inquiétez pas pour eux : ils ont tout l’arsenal nécessaire pour ne pas avoir à se plaindre du chiffrement. Le renseignement a surveillé 25 332 personnes en 2025, un chiffre en hausse. Les services se sont reportés sur deux choses. D’abord les métadonnées et la géolocalisation, avec 55 738 demandes en 2025. Ensuite l’intrusion directe dans les appareils, le « recueil de données informatiques », passé de 2 418 demandes en 2020 à 7 900 en 2025. Et au premier semestre 2025, Meta a fourni des données pour 84 % des demandes des autorités françaises, Google pour 81 %.
Le rapport admet même que l’usage du chiffrement par la délinquance du quotidien « demeure imparfaitement documenté » en France. Sa première recommandation est de lancer un programme de recherche pour le mesurer.
Un rapport qui fait tout sauf défendre la confidentialité
Alors quand je lis qu’un rapport « défend la confidentialité » des échanges, j’ai envie de m’étrangler avec un câble USB-C. Toute la deuxième partie du rapport est justement consacrée à la façon de contourner le chiffrement, avec pour mission finale de lire vos échanges, quoi qu’il en coûte. Il fournit au gouvernement toutes les pistes exploitables pour parvenir aux résultats voulus : LIRE VOS ECHANGES CHIFFRES. Il faudrait relire la définition de confidentialité.
Ne vous y trompez pas : nous ne sommes pas en compagnie de gens bienveillants et « privacy friendly ».
Il faut bien voir ce qu’est ce document. C’est une commande du Premier ministre, et ses 17 recommandations sont une feuille de route remise au gouvernement pour décider de la suite. Certaines sont classiques : plus de sanctions, plus de moyens, plus d’obligations pour les messageries. D’autres pistes mises sur la table sont franchement exotiques, comme ajouter un participant invisible dans vos conversations ou déposer vos clés privées dans des coffres-forts numériques.
Pour comprendre pourquoi tout cela pose problème, je reprends depuis le début.
D’abord, c’est quoi une porte dérobée ? Quand vous écrivez sur WhatsApp ou Signal, le message est verrouillé sur votre téléphone et ne peut être ouvert que sur celui de votre correspondant. Entre les deux, personne ne peut le lire, pas même l’entreprise qui gère l’application, parce qu’elle n’a pas la clé. Une porte dérobée, c’est un accès ajouté exprès pour qu’un tiers puisse lire quand même. Le problème est simple : une serrure avec un double de clé caché peut être ouverte par quiconque trouve ou vole ce double. Personne ne sait fabriquer une porte qui ne s’ouvre que pour la police.
Ce que prévoyait l’article 8 ter. C’est par lui que tout a commencé. Début 2025, pendant l’examen de la loi contre le narcotrafic, le Sénat ajoute par amendement, avec le soutien du gouvernement, un article 8 ter. L’argument : les trafiquants s’organisent sur les messageries chiffrées et les enquêteurs n’y voient plus rien.
Aujourd’hui, la loi demande aux messageries de remettre leurs clés de déchiffrement aux services de renseignement sous 72 heures. Avec le chiffrement de bout en bout, elles ne les ont pas, donc l’obligation tombe dans le vide. L’article 8 ter changeait la règle : les messageries auraient dû fournir les conversations en clair, sans pouvoir invoquer aucune raison technique, sous peine d’une amende allant jusqu’à 2 % de leur chiffre d’affaires mondial. Le ministre de l’Intérieur de l’époque, notre défenseur de la vie privée, Bruno Retailleau, parlait d’une « obligation de résultat » : aux entreprises de trouver comment. En pratique, la seule façon d’obéir était de modifier l’application pour y ménager un accès. Signal avait menacé de quitter la France. L’Assemblée a rejeté l’article le 20 mars 2025, par 119 voix contre 24, et c’est de cette bataille qu’est née la mission confiée à Florent Boudié.
Le rapport Boudié dit non à cet article 8 ter. C’est ce « non » qui lui vaut son titre flatteur dans L’Informé. Regardons-le de près, puis le reste des recommandations, une par une, censées garantir la confidentialité de vos échanges tout en donnant accès à vos échanges (on se marre).
Le refus des portes dérobées est provisoire. La recommandation 17 écarte tout retour de l’article 8 ter « tant que n’a pas été établie la faisabilité d’une solution technique ». Le jour où l’État estime l’avoir trouvée, l’obligation revient. Et la recommandation 16 crée justement une task force, pilotée par la coordination du renseignement (CNRLT) et le SGDSN, pour la chercher. Même logique côté gouvernement : la ministre du Numérique s’engage à ne pas réintroduire l’article 8 ter, mais seulement jusqu’à la fin de la session parlementaire.
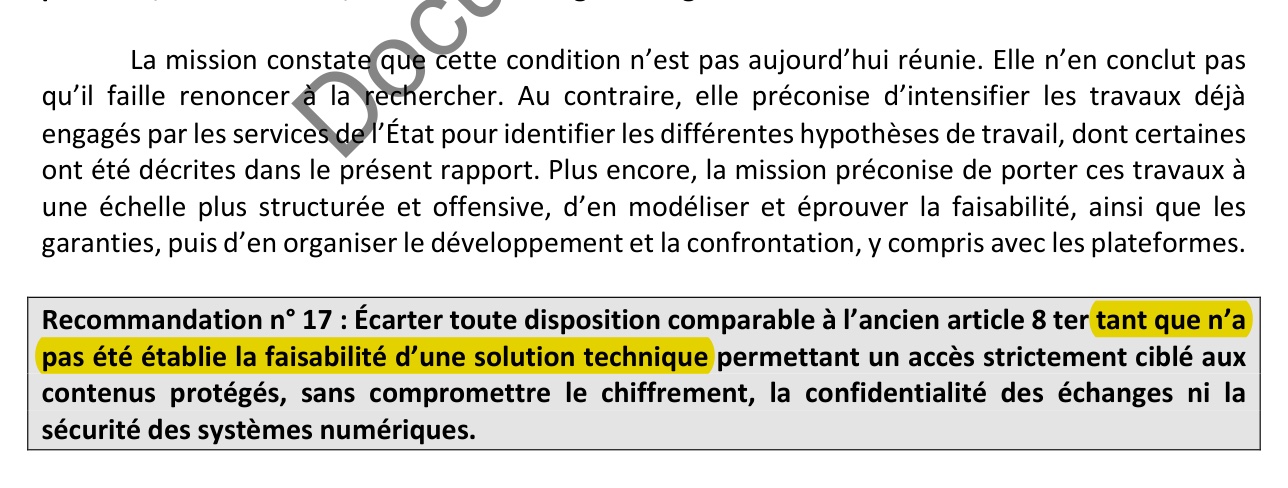
Les pistes étudiées sont des portes dérobées sous un autre nom. Le rapport les appelle des « solutions techniquement neutres », censées donner accès à vos messages sans affaiblir le chiffrement. C’est un tour de passe-passe sur les mots. Dans chaque scénario, l’algorithme reste intact, mais quelqu’un d’autre que votre correspondant lit le message. Pour vous, le résultat est exactement celui d’un chiffrement cassé. Soyons cash : ce sont des idées de merde, connues depuis longtemps, déjà étudiées et déjà rejetées par les spécialistes. Voici la liste.
- Le registre de clés. L’idée : garder un double de vos clés privées dans des « coffres-forts numériques » que des personnes agréées pourraient ouvrir sur réquisition. Cette piste a déjà été évoquée dans les années 1990 puis abandonnée, le rapport le reconnaît lui-même. Quinze cryptographes de référence ont expliqué pourquoi dans Keys Under Doormats : un coffre qui contient les clés de millions de gens devient la cible numéro un de tous les pirates et de tous les services étrangers. Le jour où il fuit, toutes les conversations tombent d’un coup. Dans un pays qui a compté 6 200 violations de données en 2025, je ne parierais pas dessus.
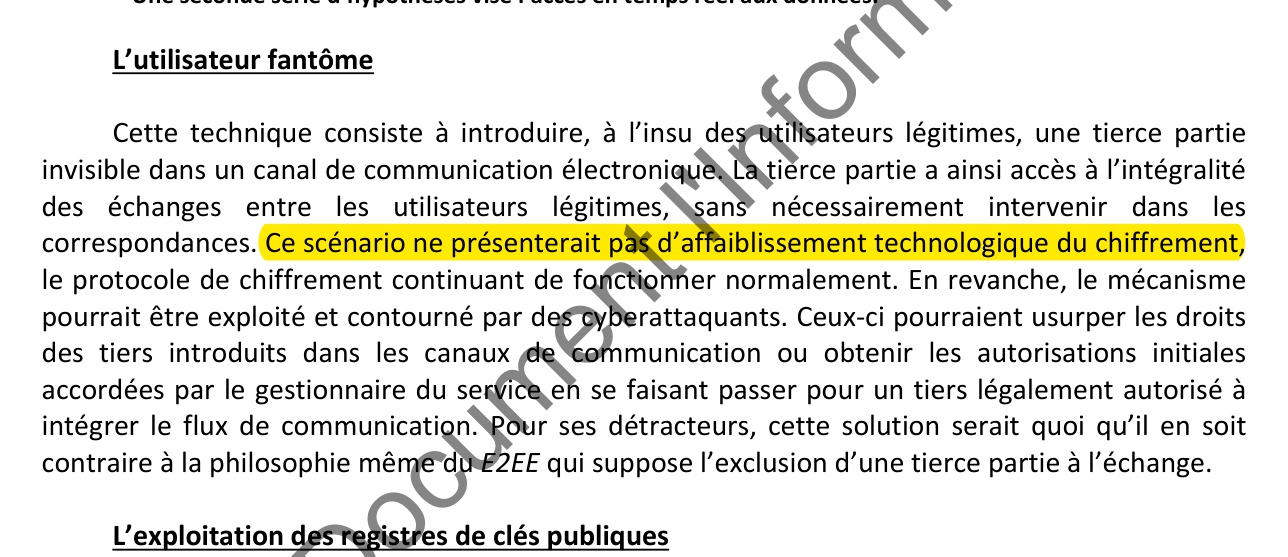
- L’utilisateur fantôme. L’idée : la messagerie ajoute en douce un participant invisible à votre conversation, qui reçoit tout ce que vous écrivez. Vous croyez parler à une personne, vous parlez à deux. Le rapport ose écrire que ce scénario « ne présenterait pas d’affaiblissement technologique du chiffrement ». Le cadenas est intact, on a juste donné une clé à un inconnu. L’EFF a répondu à cette idée dès 2019 dans un article titré une porte dérobée sous un autre nom : pour que ça marche, l’application doit vous mentir sur les participants. Et un mécanisme capable d’ajouter un policier peut ajouter n’importe qui. Le rapport admet d’ailleurs que des attaquants pourraient l’exploiter. La même année, 47 signataires dont Apple, Google, Microsoft et WhatsApp ont demandé au renseignement britannique d’abandonner ce projet.
- Le remplacement de clé publique et le détournement du « safety number ». L’idée : la messagerie remplace discrètement la clé de votre correspondant par celle d’un tiers, qui lit vos messages puis les retransmet. C’est une attaque de l’homme du milieu, la technique d’un pirate, sauf qu’ici c’est votre propre messagerie qui la pratique sur ordre. Le numéro de sécurité que vous pouvez comparer avec votre contact existe justement pour détecter cette attaque. Le rapport envisage d’en faire le point d’entrée.
- L’analyse côté client. L’idée : votre téléphone compare chaque message à une base de contenus interdits avant de l’envoyer. C’est la mécanique de Chat Control. Le chiffrement ne sert plus à rien si le message est lu avant d’être chiffré. Des chercheurs ont résumé le problème dans Bugs in our Pockets : cela revient à placer un mouchard dans chaque poche, et rien n’empêche ensuite d’élargir la liste de ce qui est recherché. Le rapport reconnaît lui-même le risque de faux positifs et une surface d’attaque plus grande.
- Les sauvegardes. Le rapport rappelle que les sauvegardes de vos messages sont parfois stockées en clair chez l’hébergeur, et invite les services à penser à les réquisitionner. Activez le chiffrement de vos sauvegardes.
Le précédent existe. Aux États-Unis, la loi oblige les opérateurs à prévoir un accès pour les écoutes légales. En 2024, selon la presse américaine, le groupe chinois Salt Typhoon est passé par ces systèmes. L’EFF en a tiré la leçon : une porte réservée aux « gentils », ça n’existe pas. Le rapport cite Salt Typhoon, mais pas cette leçon.
Et ils veulent aller loin. Le rapport parle d’aller « jusqu’au prototypage des solutions techniques » pour forcer la discussion avec les plateformes. Il propose aussi de réorienter la recherche en cryptographie, jusqu’ici tournée vers le renforcement du chiffrement, vers des « solutions d’accès aux données de communication » (lol). Le tout piloté par la coordination du renseignement.
Il demande d’enterrer la seule protection légale. La recommandation 14 propose de renoncer à l’article 16 bis, le seul texte qui inscrirait dans la loi l’interdiction des backdoors. Motif : sa rédaction serait trop large et gênerait les services. On pleure avec eux. Le gouvernement n’a pas attendu que le rapport soit public. Le 1er octobre, devant la commission spéciale de l’Assemblée, la ministre du Numérique Anne Le Hénanff a qualifié l’article 16 bis de « cavalier législatif » et annoncé que le gouvernement soutiendra sa suppression en séance. Le texte revient dans l’hémicycle ce mercredi 7 octobre.
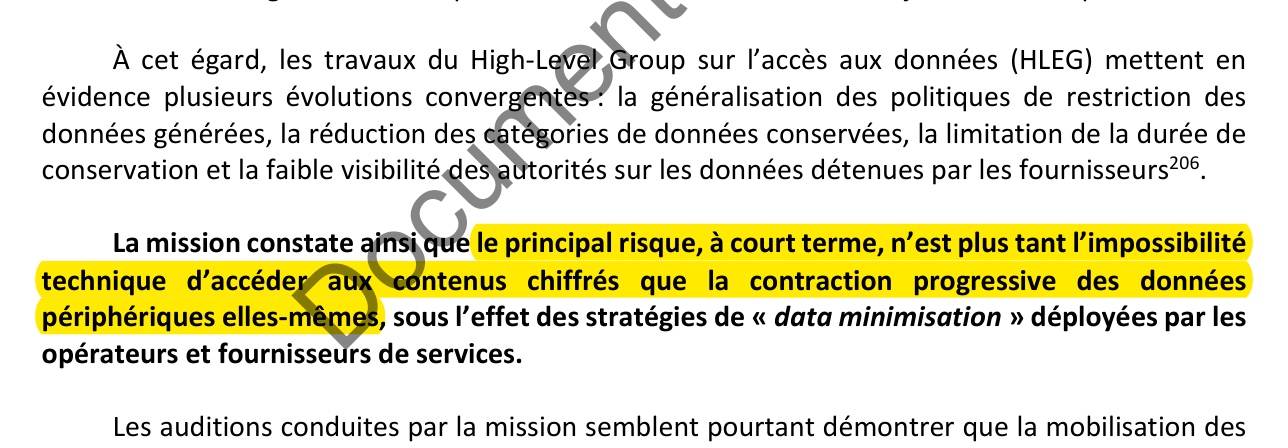
Il s’attaque aux métadonnées. Pour le rapport, le « principal risque, à court terme » vient des messageries qui collectent le moins de données possible. Signal aurait « instrumentalisé » le sujet, la démarche d’Olvid est qualifiée de « radicale ». La recommandation 6 fait de la disponibilité des métadonnées un « objectif stratégique ». Le rapport soutient la conservation obligatoire des adresses IP au niveau européen et cite comme « arme fatale » le fait de conditionner l’accès au marché unique. Collecter le moins de données possible est pourtant un principe du RGPD.
Il inverse la charge de la preuve. Avec la recommandation 5, une messagerie qui dit ne pas détenir les clés devra le prouver. Elle sera sanctionnée si ses explications sont jugées insuffisantes.
Il renforce l’intrusion dans nos appareils. La recommandation 12 crée une direction technique nationale pour développer les outils de captation. La recommandation 11 crée une agence pour traiter les masses de données collectées, avec l’appui de l’IA. Le rapport admet pourtant que cette méthode pousse les enquêteurs à « élargir le périmètre de leurs recherches ».
Regardez qui a été entendu. Une quinzaine de services de police, de justice et de renseignement. Côté associations de défense des libertés, La Quadrature du Net et EDRi, reçues le même jour. Signal ne figure pas dans la liste des entités entendues.
Défendre la confidentialité, ce serait inscrire dans la loi qu’on ne touche pas au chiffrement. Ce rapport propose de retirer cette garantie, de financer la recherche d’un accès aux contenus et, en attendant, de récupérer tout ce qui entoure nos messages.
Le chiffrement tient aujourd’hui parce que personne ne sait faire autrement. Le rapport le dit lui-même.
Ce rapport annonce l’inverse de ce qu’il prétend, de nouvelles batailles à venir pour défendre notre vie privée.